Süpermarket dondurucuları, hastaneler ve uçaklar hedefte
Avrupa'da 1 ay siber saldırılarla geçti
Avrupa'nın dijital teknoloji sektörü kuruluşu DigitalEurope, 18 Ekim-18 Kasım arasında 16 siber saldırı ve fiziksel sabotaj olayı tespit etti.
Süpermarketlerin soğutma sistemlerinden hastanelere ve enerji şirketlerine uzanan saldırıların yalnızca üçünün sorumlusu kamuoyu önünde belirlendi.
Avrupa'nın önde gelen teknoloji sektörü kuruluşunun tespit ettiği olaylardan yalnızca üçünün sorumlusu resmen belirlendi. Bu belirsizlik, saldırganların en güçlü silahı olabilir.
2 ve 3 Kasım'da Avrupa genelindeki süpermarketlerin dondurucuları kendiliğinden buz çözme moduna geçmeye başladı. Bazı mağazalarda saldırganlar sıcaklığı 50 dereceye kadar çıkardı.
Almanya, İtalya, Hollanda, Belçika, Romanya ve İsveç'teki mağazalar bozulan et ve dondurulmuş gıdaları çöpe atmak zorunda kaldı. Fransa'daki bazı kan bankaları da saldırılardan etkilendi. Birleşik Krallık'ta da benzer saldırılar bildirildi.
AB Gıda ve Tarım Komiseri Christophe Hansen, olayları “gıda tedarik zincirimizi aksatmaya yönelik kasıtlı bir girişim” olarak nitelendirdi. Aradan yaklaşık üç hafta geçmesine rağmen saldırıların sorumluluğunu üstlenen olmadı ve amaçları hâlâ bilinmiyor.
Bir ayda 16 olay
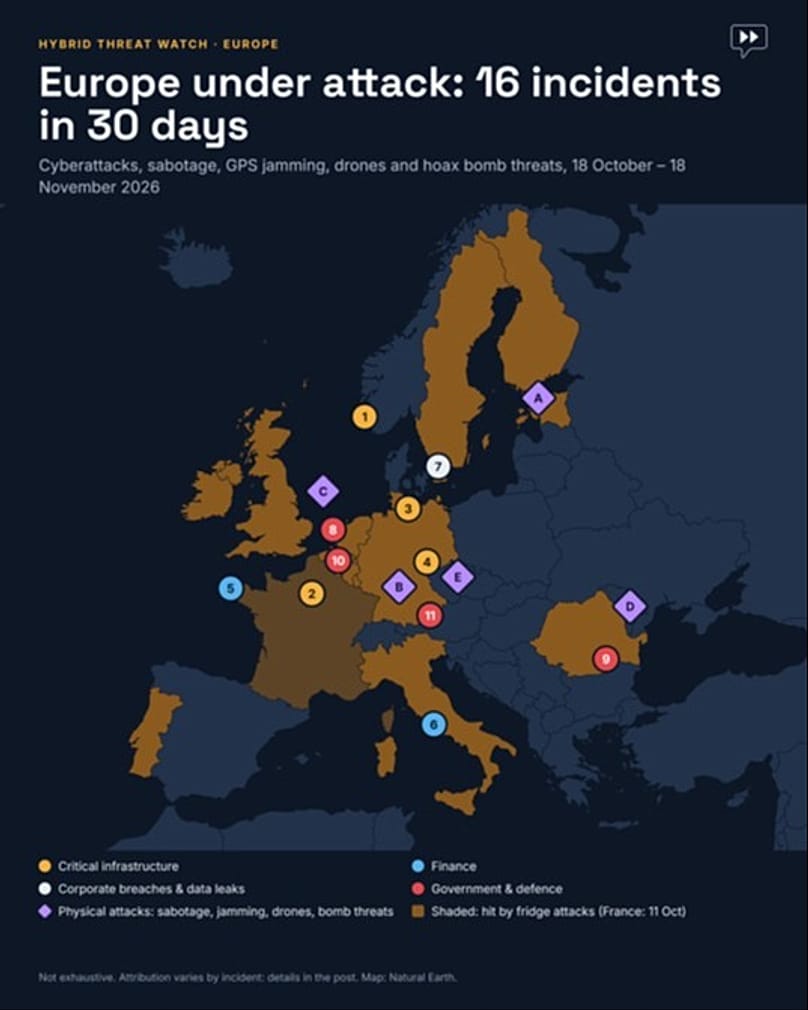
Dondurucu sistemlerine yönelik saldırılar, merkezi Belçika'nın başkenti Brüksel'de bulunan Avrupa dijital teknoloji sektörü kuruluşu DigitalEurope'un 18 Ekim-18 Kasım arasında haritalandırdığı 16 olaydan yalnızca biriydi.
Bu olayların 11'i siber saldırıydı. Bilgisayar korsanları Norveç'te bir enerji şirketinin bilgi teknolojileri (BT) sistemlerini ele geçirdi, Almanya'da bir bölge hastanesinin acil servisini kapattırdı ve Danimarka ile Almanya'da faaliyet gösteren bir tünel inşaat şirketinden veri çaldı.
Kimliği açıklanmayan bir AB kurumunda insan kaynakları, maaş ve sağlık sistemleri devre dışı bırakıldı. İtalya, Almanya ve Hollanda'dan 18 üst düzey yetkilinin kişisel verileri yayımlandı. Romanya hükümetinin e-posta sistemlerinde ise casusluk amaçlı kötü amaçlı yazılım tespit edildi.
Fransa'da bir bankadan, hizmet aldığı tedarikçilerden biri üzerinden yaklaşık 100 milyon euro çalındı. İtalya'da 700'den fazla finansal teknoloji şirketi müşterisinin hesabı açığa çıktı. Danimarkalı bir deniz taşımacılığı şirketinin eski sistemine de girilerek veriler ele geçirildi.
Diğer beş olay ise fiziksel saldırı ve sabotaj girişimleriydi. Bunlar arasında iki sabotaj planı da bulunuyordu. Kuzey Denizi üzerinde yaklaşık 80 uçağın GPS sinyali kayboldu, insansız hava araçları Moldova'yı hava sahasını kapatmaya zorladı ve Avrupa genelinde 35'ten fazla uçuşa sahte bomba ihbarları yapıldı.
DigitalEurope Genel Direktörü Cecilia Bonefeld-Dahl, “Dayanıklılık artık yalnızca bilgi teknolojileri departmanlarının işi değil. Bu, güvenlik politikası ve sanayi politikası meselesi,” dedi.
Kuruluş, hazırladığı listenin tüm olayları kapsamadığını belirtiyor. Yalnızca fidye yazılımı çeteleri bile her ay Avrupa'da onlarca kurbanı hedef aldıklarını duyuruyor.
Şifre hâlâ 12345
Kasım ayındaki saldırı dalgası ilk değildi. Ekim ortasında bilgisayar korsanları Fransa'da Carrefour, Monoprix, Intermarché ve Coopérative U mağazalarının da aralarında bulunduğu en az 350 süpermarketteki soğutma ünitelerini ele geçirmiş ve sıcaklık ayarlarını manuel olarak değiştirmişti.
Fransa'nın siber güvenlik kurumu, söz konusu ünitelerin Danimarkalı Danfoss şirketinin yazılımının yanı sıra Copeland ve Dixell sistemlerini kullandığını açıkladı. Danfoss ise çok sayıda ünitenin kullanım ömrünü tamamladığını, artık güvenlik güncellemesi almadığını veya eski yazılımlarla çalıştığını bildirdi.
Süpermarketlerdeki soğutma sistemleri, bakım ve onarım hizmeti veren şirketlerin uzaktan izleme ve müdahale edebilmesi için çoğunlukla internete bağlı çalışıyor. Siber güvenlik şirketi Forescout, 99 ülkede internete doğrudan açık yaklaşık 13 bin soğutma kontrol hizmeti tespit etti.
Kasım ayında saldırganlar, Danfoss'un AK-SM sistem yönetim yazılımındaki zayıf güvenlik önlemlerinden ve bilinen güvenlik açıklarından yararlandı. Çok sayıda sistemde “Supervisor” kullanıcı adı ve “12345” gibi fabrika çıkışlı şifreler hâlâ kullanılıyordu.
Sektör dergisi The Grocer'ın teknoloji editörü George Nott, saldırganların internete açık giriş sayfalarını bulduğunu ve daha önce güvenlik yamaları yayımlanmış açıklardan yararlandığını söyledi. İsveç'te Coop zinciri, saldırılardan etkilenen yedi mağazasındaki ekipmanların eski 4G mobil ağlar üzerinden internete bağlandığını açıkladı.
Siber güvenlik şirketi Lupovis'in Üst Yöneticisi (CEO) Xavier Bellekens, kontrol sistemlerinin VPN üzerinden yönlendirilmesinin riskleri büyük ölçüde ortadan kaldırabileceğini söyledi.
Saldırıların arkasında kim var?
DigitalEurope'un listelediği 16 olaydan yedisinde sorumlu olduğu belirtilen herhangi bir kişi veya grup bulunmuyor. Dört saldırının sorumluluğunu saldırganlar kendileri üstlendi. İki olayda soruşturmacılar resmen isim vermeden belirli bir aktörden şüphelendiklerini bildirdi. Yalnızca üç olayın sorumlusu hükümetler veya araştırmacılar tarafından kamuoyuna açık şekilde belirlendi.
Kuruluş, “Hibrit saldırıları etkili kılan da bu: Ucuz, inkâr edilebilir ve sorumlularını tespit etmek zor,” değerlendirmesinde bulundu.
Dondurucu sistemlerine yönelik saldırılar, sorumluların belirlenmesinin ne kadar zor olduğunu gösteriyor. Lupovis, tuzak sistemlerinin 10 gün içinde 91 tehdit aktöründen Danfoss kontrol sistemlerini incelemeye yönelik 276'dan fazla girişim kaydettiğini açıkladı. Faaliyet 26 Ekim'de zirveye ulaştı ve ay sonunda sona erdi.
Söz konusu girişimlerin, kapatılmaya ve kolluk kuvvetlerinin müdahalesine dirençli olacak şekilde tasarlanmış “bulletproof hosting” olarak bilinen barındırma hizmetleri üzerinden yapıldığı belirlendi. Bu hizmetlerin bazıları daha önce Rus gruplar tarafından da kullanılmıştı.
Bellekens, bunun saldırıların arkasında Rusya'nın bulunduğunu kanıtlamadığını, ancak “bir miktar örüntü” olduğunu söyledi. Yaklaşık 24 saat içinde gerçekleşen koordineli faaliyetlerin, muhtemelen bir devlet aktörünün de dahil olduğu iyi planlanmış bir operasyona işaret ettiğini ekledi.
Ancak herkes aynı görüşte değil. Romanya Ulusal Siber Güvenlik Müdürlüğü Başkanı Dan Cimpean, saldırıları “yarı amatörce” olarak nitelendirdi ve bir devlet aktöründen şüphelenmediğini söyledi. Fransa'daki saldırının ardından İngiliz siber güvenlik şirketi Pen Test Partners'tan Ken Munro da olayın “oyalanmak isteyen çocukların işi” olabileceğini ifade etti.
Saldırılarda fidye talep edilmemesi de soruşturmacıların kafasını karıştırdı. Suç örgütleri ve hacktivist gruplar genellikle saldırılardan hızla maddi kazanç sağlamaya veya bunları kamuoyuna duyurmaya çalışıyor.
Kurumlar olayları nasıl tanımlayacakları konusunda bile uzlaşamadı. Belçika, İtalya ve Estonya bunları siber saldırı olarak nitelendirirken İsveç ve İrlanda “siber olay” ifadesini kullandı. AB'nin siber güvenlik kurumu ENISA ise olayları doğrudan saldırı olarak tanımlamaktan kaçındı.
Aynı hedefler, farklı saldırı yöntemleri
DigitalEurope'un derlediği veriler, çevrimiçi ve fiziksel saldırılar arasındaki sınırın giderek belirsizleştiğini gösteriyor.
Aynı ay Almanya'da askeri insansız hava aracı üreten bir şirketin sistemleri, ele geçirilmiş bir yazılım güncellemesi üzerinden hedef alındı. Estonya'da benzer bir şirkete yönelik kundaklama girişimi ise engellendi.
DigitalEurope ayrıca Almanya'da bir demir yolu hattı ve elektrik nakil hattının yakınında yangın çıkarma planını da olaylar arasına dahil etti.
Kuruluş, “Dijital ve fiziksel saldırılar aynı hedefleri vuruyor,” değerlendirmesinde bulundu. Hazırladığı harita, olayların Kuzey Denizi'nden Romanya ve Moldova'ya kadar geniş bir alana yayıldığını gösteriyor.
Avrupa'nın siber güvenlik yatırımları
Bonefeld-Dahl, Avrupa'nın bu alanda daha ileri adımlar atması gerektiğini savunuyor.
LinkedIn'de yayımladığı mesajda, “Avrupa'nın tehditleri tespit edecek, caydıracak ve saldırılardan sonra toparlanmayı sağlayacak teknolojiye ihtiyacı var. Bunun için BUL, FİNANSE ET, SATIN AL,” ifadelerini kullandı.
DigitalEurope, AB liderlerine yaklaşık 2 trilyon euro büyüklüğündeki bir sonraki AB bütçesinin en az yüzde 25'ini caydırma, savunma ve toparlanma teknolojilerine ayırma çağrısı yapıyor. Kuruluşa göre mevcut bütçede dijital teknolojilere ayrılan pay yalnızca yüzde 14.
Bonefeld-Dahl, AB üyesi ülkelerin başbakanlarına hitaben yazdığı mesajda, “Daha fazla zaman kaybedemeyiz,” dedi.
Ancak yüzde 14'lük oran, şu anda müzakere edilen yeni bütçeye değil, pandemi sonrası toparlanma fonunu da içeren 2021-2025 dönemi AB harcamalarının dijital teknolojilere ayrılan bölümüne karşılık geliyor. Ayrıca DigitalEurope, bu teknolojileri Avrupa'ya satacak çok sayıda şirketi temsil eden bir sektör lobi kuruluşu.
Brüksel'de AB'nin bu alandaki yanıtı, Avrupa Parlamentosunda Çek milletvekili Markéta Gregorová'nın öncülüğünde yürütülen AB Siber Güvenlik Yasası'nın gözden geçirilmesi çalışmaları kapsamında şekilleniyor.
Bundan sonra ne olabilir?
Uzmanlar, dondurucuların yalnızca başlangıç olabileceği uyarısında bulunuyor. Nott, ısıtma, havalandırma ve klima sistemleri, elektronik raf etiketleri ve hatta zemin temizleme robotlarının da benzer güvenlik açıklarına sahip olabileceğini söyledi.
Acre Security'nin CEO'su Kumar Sokka, aynı tür kontrol sistemlerinin kapıları, erişim kontrolünü, kameraları, alarmları ve binaların iklimlendirme sistemlerini yönetebildiğini belirtti. Sokka'ya göre kuruluşlar bu sistemleri çoğu zaman tesis yönetimi ekiplerine bırakıyor ve AB'nin siber güvenlik yasası NIS2 kapsamındaki yükümlülüklerinin bir parçası olarak ele almıyor.
Yapay zekâ da sorunu ağırlaştırabilir. Siber güvenlik şirketi Exein'in kurucusu ve CEO'su Gianni Cuozzo, yapay zekânın bir güvenlik açığının bulunmasıyla bu açıktan yararlanacak bir saldırının geliştirilmesi arasındaki süreyi kısalttığını söyledi. Cuozzo'ya göre internete bağlı cihazların çalışırken kendilerini koruyabilmesi gerekiyor.
Bonefeld-Dahl, Avrupa'nın vereceği yanıtı gelecek hafta Litvanya'nın başkenti Vilnius'ta düzenlenecek bir etkinlikte ele alacak. Paylaşımını ise şu soruyla bitirdi: “Bir sonraki kritik hedef ne olacak?”
Euro News